IA en PME : qui est responsable quand le système se trompe ?
Les contentieux récents ne prouvent pas que tous les systèmes d’IA sont dangereux. Ils montrent en revanche une chose utile pour les PME : une charte d’usage ne suffit pas. Il faut documenter les décisions, les contrôles et les responsabilités avant la mise en production.
Une IA peut produire une réponse erronée. Ce n’est pas nouveau.
Ce qui change, c’est la place que cette réponse prend dans le fonctionnement de l’entreprise. Lorsqu’elle influence un recrutement, une recommandation client, une décision financière ou un message envoyé automatiquement, l’erreur devient un sujet de gouvernance.
En octobre 2026, plusieurs procédures visant des acteurs de l’IA ont replacé la question de la responsabilité au centre du débat. Le procureur général de l’Idaho a notamment annoncé une action contre OpenAI en invoquant des risques pour des enfants et des pratiques qu’il considère comme trompeuses. D’autres procédures et demandes d’information ont été rapportées par des médias spécialisés.
Ces procédures restent des allégations et ne constituent pas, à elles seules, une preuve définitive de violation. Leur intérêt pour une PME est ailleurs : elles montrent que la question ne sera pas seulement « l’outil est-il performant ? », mais aussi :
Qui a décidé de le déployer, sur quelles données, avec quels contrôles et avec quelles preuves ?
Une charte IA ne suffit pas
Une charte peut rappeler que les collaborateurs doivent vérifier les résultats d’une IA. C’est utile, mais insuffisant.
Elle ne répond pas toujours à des questions opérationnelles :
- Quel outil est autorisé pour quel usage ?
- Quelles données peuvent être envoyées ?
- Qui valide une sortie avant publication ?
- Quel niveau d’erreur est acceptable ?
- Que se passe-t-il après un incident ?
- Qui peut interrompre le système ?
- Quelle version de l’outil était utilisée au moment du problème ?
- Quelle trace permet de reconstituer la décision ?
La gouvernance commence lorsque ces questions ont un propriétaire et une réponse documentée.
La fiche de déploiement en six blocs
Pour chaque usage IA important, créez une fiche courte. Elle peut tenir sur deux pages si elle contient les bonnes informations.
1. L’usage autorisé
Décrivez la tâche avec un verbe concret.
Évitez :
Utiliser l’IA pour améliorer la productivité.
Préférez :
Préparer une première version des réponses aux demandes de support reçues par e-mail. La réponse est relue par un salarié avant envoi.
Un usage bien formulé indique ce que l’IA fait et ce qu’elle ne fait pas.
2. Le périmètre des données
Listez les données utilisées : documents internes, données clients, données de salariés, informations financières, données publiques, données confidentielles et données sensibles.
Indiquez également :
- où les données sont stockées ;
- qui peut les consulter ;
- combien de temps elles sont conservées ;
- si elles servent à entraîner le fournisseur ;
- comment elles peuvent être supprimées.
Cette étape complète les vérifications présentées dans notre checklist RGPD pour l’IA générative.
3. La décision humaine
Précisez le moment où une personne doit intervenir.
La validation humaine est nécessaire lorsque le système recommande une décision importante, produit un contenu externe, modifie une donnée métier, classe ou évalue une personne, engage une dépense, influence un client ou un salarié, ou déclenche une action difficile à annuler.
La personne chargée de valider doit disposer d’un temps réel pour vérifier la sortie. Une validation automatique ou systématiquement expédiée ne constitue pas un véritable contrôle.
4. Les contrôles avant production
Avant le déploiement, indiquez :
- les cas testés ;
- les erreurs observées ;
- les données utilisées pour le test ;
- les critères d’acceptation ;
- les limites connues ;
- les conditions d’arrêt ;
- la personne qui a validé.
Ne cherchez pas à prouver que l’IA ne se trompe jamais. Définissez plutôt les erreurs que l’entreprise sait détecter et corriger.
5. La surveillance après déploiement
Un système accepté aujourd’hui peut évoluer demain.
Suivez les erreurs signalées, les demandes de correction, les sorties inhabituelles, les changements de comportement, les incidents de confidentialité, les plaintes, les modifications du fournisseur et les changements de données ou de processus.
Définissez une fréquence de revue. Elle peut être mensuelle pour un usage courant ou immédiate après un incident important.
6. Le responsable désigné
Désignez une personne qui coordonne le dispositif.
Cette personne doit savoir qui contacter, quelles preuves retrouver, comment suspendre l’usage, quand prévenir la direction, quand solliciter le DPO, la sécurité ou le juridique, et comment documenter la décision prise.
Une responsabilité claire vaut mieux qu’un comité théorique sans pouvoir d’action.
La matrice « action, risque, contrôle »
| Action de l’IA | Risque | Contrôle | Responsable |
|---|---|---|---|
| Résumer une réunion | Oubli d’un point important | Relecture du compte rendu | Manager |
| Préparer un devis | Erreur de prix ou de périmètre | Validation commerciale | Responsable commercial |
| Classer des candidatures | Discrimination ou erreur de tri | Critères documentés et revue humaine | RH |
| Répondre à un client | Réponse inadaptée | Validation avant envoi | Support |
| Modifier une fiche client | Donnée incorrecte | Journalisation et contrôle | Administration des ventes |
| Déclencher une dépense | Engagement non autorisé | Double validation | Direction |
Cette matrice ne remplace pas une analyse juridique. Elle donne une base de travail commune aux équipes.
Que faire après une erreur ?
Une erreur IA ne doit pas déclencher immédiatement une chasse au responsable. Elle doit d’abord permettre de comprendre le système.
Utilisez une procédure en cinq temps :
- Stopper l’action. Empêchez la répétition de l’erreur. Désactivez l’envoi, révoquez un accès ou suspendez l’usage si nécessaire.
- Préserver les traces. Conservez la demande initiale, la réponse produite, les documents utilisés, la version de l’outil, les actions effectuées et les validations données.
- Mesurer l’impact. Identifiez les personnes concernées, les données touchées, les décisions prises, les messages envoyés et les conséquences.
- Corriger le processus. Agissez sur le périmètre, les données, les règles de validation, les instructions, les droits, la formation ou le choix de l’outil.
- Décider de la reprise. Définissez les conditions de reprise et la personne qui les valide.
La responsabilité ne se délègue pas au fournisseur
Un contrat avec un fournisseur IA peut préciser ses engagements. Il ne supprime pas les responsabilités de l’entreprise lorsqu’elle décide d’utiliser le système dans un contexte métier.
Avant de signer ou de déployer, vérifiez :
- la description du service ;
- les données traitées ;
- les sous-traitants ;
- les mesures de sécurité ;
- les journaux disponibles ;
- les délais de notification d’incident ;
- les conditions de modification du service ;
- les possibilités de sortie ou de réversibilité ;
- les responsabilités respectives.
Le fournisseur connaît son système. L’entreprise connaît son contexte, ses clients et les conséquences d’une décision.
La gouvernance se construit donc à l’interface entre les deux.
Le modèle Parallel Intelligence
Une PME n’a pas besoin de choisir entre une automatisation totale et une interdiction générale.
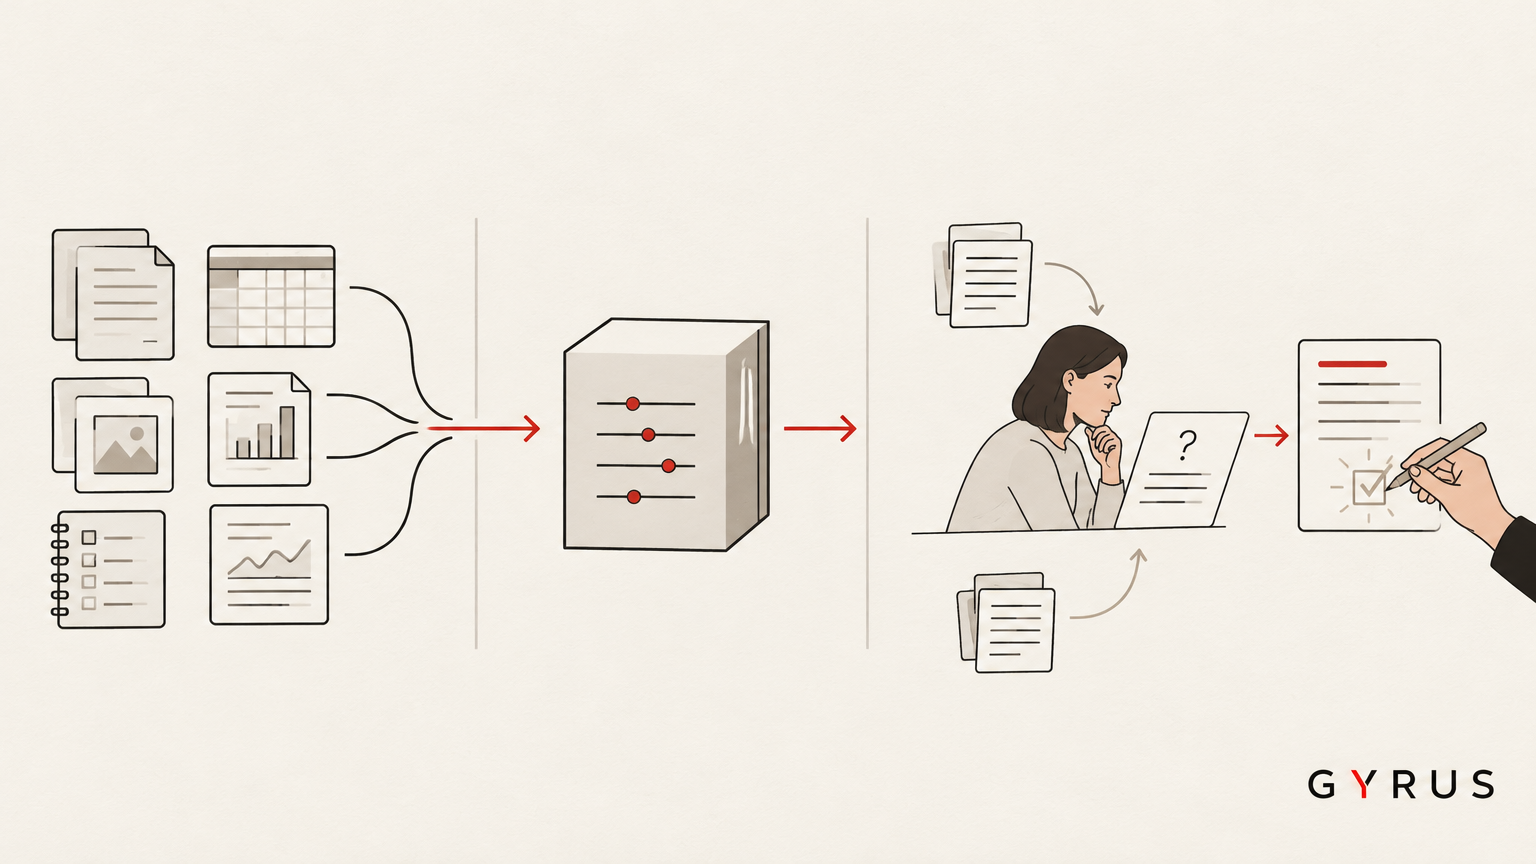
Elle peut organiser une boucle claire :
- l’IA prépare ou propose ;
- un humain vérifie ;
- l’entreprise décide ;
- l’action est exécutée ;
- le résultat est suivi ;
- les erreurs améliorent le processus.
C’est l’approche Parallel Intelligence : l’IA avance vite, l’humain garde le cap.
Pour commencer, choisissez un cas d’usage dont le résultat est vérifiable, l’action réversible, les données maîtrisées, le responsable identifié et le livrable mesurable.
Notre diagnostic IA en PME peut servir de point de départ pour choisir ce premier périmètre.
La checklist de gouvernance
Avant de mettre un système IA en production, vérifiez :
- L’usage est décrit en une phrase.
- Les données autorisées sont listées.
- Les données interdites sont connues.
- Les erreurs plausibles sont identifiées.
- La validation humaine est positionnée.
- Les tests sont conservés.
- Les incidents sont journalisés.
- Un responsable est désigné.
- Une procédure d’arrêt existe.
- Une date de revue est prévue.
Si plusieurs cases restent vides, ne concluez pas que le projet doit être abandonné. Réduisez son périmètre et commencez par un usage moins sensible.
FAQ
Qui est responsable lorsqu’une IA produit une erreur ?
La réponse dépend du contexte, du rôle des acteurs, du contrat, du type de système et du dommage subi. En pratique, l’entreprise doit pouvoir démontrer qui a décidé du déploiement, quels contrôles existaient et comment l’incident a été traité.
Une validation humaine suffit-elle à transférer la responsabilité ?
Non. Une validation humaine n’est utile que si la personne peut réellement comprendre, vérifier et refuser la sortie de l’IA. Une validation automatique ou superficielle ne suffit pas à créer un contrôle effectif.
Faut-il nommer un responsable IA dans une PME ?
Il est utile de désigner un responsable opérationnel pour chaque usage important. Cette personne coordonne les preuves, les revues et les incidents. Elle ne remplace pas les fonctions juridique, sécurité ou protection des données lorsque leur expertise est nécessaire.
Les poursuites contre les fournisseurs concernent-elles directement les PME françaises ?
Pas nécessairement. Les procédures citées relèvent notamment du contexte américain et leurs allégations doivent être distinguées de faits définitivement établis. Elles constituent néanmoins un signal sur l’importance de la documentation, de la surveillance et de la responsabilité produit.
Construire votre démarche de gouvernance IA avec GYRUS
Sources
- Idaho Office of the Attorney General — AG Labrador Announces Lawsuit Against OpenAI, source primaire.
- Tech Policy Press — OpenAI Faces Lawsuits, Subpoenas and EU Scrutiny in a Single Week, 18 octobre 2026.
- Veille IA GYRUS — Les contentieux déplacent l’IA du débat éthique vers la responsabilité juridique, consultée le 21 octobre 2026.
- GYRUS — Parallel Intelligence : pourquoi l’IA sans humain dans la boucle échoue en PME.
Note de direction artistique
Thème : Papier, car le sujet porte sur un dossier de gouvernance à annoter, décider et conserver.
Rôle du rouge : Signaler le point de validation et le contrôle à effectuer.
Idée principale : La responsabilité se prépare par des décisions, des preuves et des contrôles humains.
Preuve identifiable : Fiche d’usage, matrice des risques, responsable désigné, procédure d’incident et revue planifiée.
Registre visuel : Photographie documentaire, pour montrer une réunion de décision réelle dans une PME.
Hypothèses et limites : L’article fournit une méthode de gouvernance et non un avis juridique ; le périmètre doit être adapté au système et au contexte de l’entreprise.
À propos de l'auteur
Benjamin Gombeaud
Fondateur de GYRUS. Opérateur IA quotidien depuis 2022, utilisateur Dust.tt depuis 2025. Forme et déploie l'IA dans des PME françaises avec un seul principe : Parallel Intelligence — l'IA amplifie les humains, elle ne les remplace pas.
Voir le profil auteur →