AI Act : ce que la norme EN 18286 change concrètement pour les entreprises
La norme EN 18286 transforme l’AI Act en système qualité opérationnel. Voici ce qu’elle change pour les fournisseurs et intégrateurs d’IA.
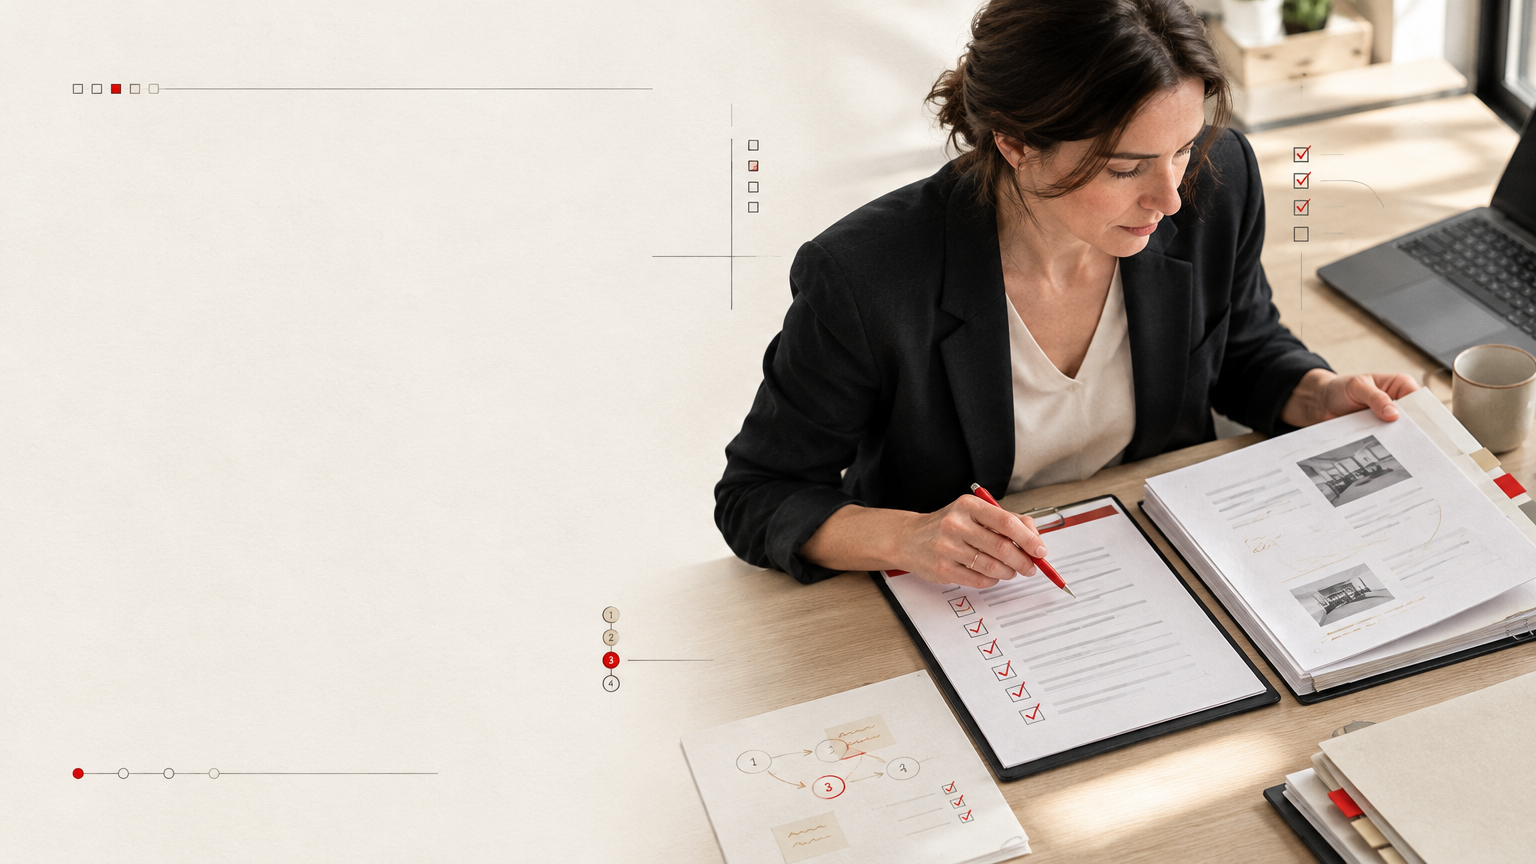
La première norme harmonisée destinée à soutenir l’application de l’AI Act vient d’être publiée au Journal officiel de l’Union européenne. Elle ne concerne pas toutes les entreprises de la même façon. Mais elle donne un repère utile à celles qui conçoivent, fournissent ou intègrent des systèmes d’IA à haut risque.
La conformité IA quitte progressivement le terrain des principes généraux. Elle entre dans celui des procédures, des preuves et des responsabilités documentées.
Le 19 octobre 2026, la Commission européenne a annoncé la publication de la référence à EN 18286:2026, une norme consacrée au système de management de la qualité prévu par l’article 17 de l’AI Act.
Cette évolution intéresse directement les fournisseurs de systèmes d’IA à haut risque. Elle donne aussi aux PME utilisatrices et intégratrices une grille de lecture pour mieux évaluer leurs partenaires.
Ce que la norme EN 18286 apporte
La norme EN 18286:2026 — Artificial intelligence – Quality management system for EU AI Act regulatory purposes fournit un cadre pour construire, mettre en œuvre et maintenir un système de management de la qualité applicable aux fournisseurs de systèmes d’IA à haut risque.
La Commission européenne précise que les organisations qui appliquent cette norme peuvent bénéficier d’une présomption de conformité pour les exigences de l’article 17 couvertes par le texte.
Cela ne signifie pas que la norme remplace l’AI Act. Elle ne couvre pas toutes les obligations du règlement et ne dispense pas d’analyser le système concerné, son usage et son niveau de risque.
La norme sert plutôt à répondre à une question très concrète :
Comment prouver que le système d’IA est conçu, testé, surveillé et modifié selon un processus maîtrisé ?
Qui est réellement concerné ?
La première distinction à faire porte sur le rôle de votre entreprise.
Vous êtes fournisseur d’un système d’IA
Vous êtes potentiellement directement concerné si vous développez un système que vous mettez sur le marché ou mettez en service sous votre propre nom.
Dans ce cas, le sujet ne se limite pas à la qualité du modèle. Il concerne aussi :
- la gestion des risques ;
- les données utilisées ;
- la documentation technique ;
- les tests et validations ;
- le suivi après mise sur le marché ;
- la gestion des incidents ;
- la répartition des responsabilités ;
- la conservation des preuves.
Vous êtes intégrateur ou éditeur métier
Votre responsabilité dépend du rôle que vous jouez dans la conception, la modification ou la mise en service du système.
Une PME qui assemble plusieurs briques IA, ajoute des règles métier ou modifie substantiellement un système doit clarifier son périmètre juridique et opérationnel.
La bonne question n’est donc pas seulement : « Quel outil utilisons-nous ? »
Il faut aussi demander :
Qui définit le système, qui le modifie, qui le fournit et qui répond de son fonctionnement ?
Vous êtes utilisateur ou déployeur
Si vous utilisez une solution IA fournie par un tiers, la norme EN 18286 ne devient pas automatiquement votre obligation principale.
Elle peut toutefois vous servir à évaluer un fournisseur. Vous pouvez notamment demander :
- quelles procédures de test sont appliquées ;
- quelles preuves de suivi sont conservées ;
- comment les incidents sont signalés ;
- comment les modifications du système sont validées ;
- quelles limites d’usage sont documentées ;
- qui intervient lorsqu’une sortie est erronée.
Les six preuves à préparer en priorité
Une PME n’a pas besoin de produire immédiatement un dossier de plusieurs centaines de pages. Elle doit d’abord rendre son fonctionnement lisible.
1. Le périmètre du système
Décrivez ce que fait réellement le système.
Précisez :
- son objectif ;
- ses utilisateurs ;
- les outils auxquels il accède ;
- les données qu’il traite ;
- les décisions qu’il peut influencer ;
- les actions qu’il ne doit jamais exécuter seul.
Un périmètre clair évite de traiter une solution IA comme une boîte noire.
2. Le registre des risques
Listez les erreurs plausibles et leurs conséquences.
| Risque | Conséquence possible | Contrôle attendu |
|---|---|---|
| Réponse incorrecte | Mauvaise décision métier | Vérification humaine |
| Donnée sensible exposée | Incident de confidentialité | Limitation des sources |
| Modification non maîtrisée | Dégradation du résultat | Validation avant mise en production |
| Absence de traçabilité | Impossible d’analyser un incident | Journalisation |
L’objectif n’est pas de prévoir tous les scénarios. Il consiste à identifier les risques qui justifient un contrôle.
3. Les procédures de test
Documentez les tests réalisés avant le déploiement.
Un test utile indique :
- le cas testé ;
- les données utilisées ;
- le résultat attendu ;
- le résultat obtenu ;
- la décision prise ;
- la date et la personne responsable.
Une capture d’écran isolée ne constitue pas toujours une preuve suffisante. Il faut pouvoir comprendre ce qui a été testé et pourquoi.
4. La gestion des modifications
Un système d’IA évolue. Le modèle, le prompt, les sources, les droits d’accès ou les règles métier peuvent changer.
Chaque modification importante doit déclencher une question simple :
Le changement modifie-t-il le comportement, le niveau de risque ou le périmètre du système ?
Si la réponse est oui, prévoyez une nouvelle validation.
5. La surveillance après déploiement
La conformité ne s’arrête pas au jour de la mise en production.
Suivez au minimum :
- les erreurs signalées ;
- les usages inattendus ;
- les incidents ;
- les interruptions ;
- les changements de données ;
- les retours des utilisateurs ;
- les actions correctives.
Une surveillance simple et régulière vaut mieux qu’une procédure ambitieuse que personne n’applique.
6. La responsabilité de chacun
Un dossier de conformité doit permettre d’identifier :
- la personne qui décide du déploiement ;
- la personne qui valide les résultats ;
- la personne qui gère les incidents ;
- la personne qui autorise les modifications ;
- la personne qui arrête le système si nécessaire.
La responsabilité ne doit pas disparaître derrière le fournisseur ou derrière le modèle.
Ce que la norme ne règle pas
EN 18286 est un outil de structuration. Ce n’est pas une certification universelle de l’IA.
La norme :
- ne couvre pas toutes les obligations de l’AI Act ;
- ne remplace pas l’analyse de risque ;
- ne remplace pas les exigences de cybersécurité ;
- ne règle pas à elle seule les questions de protection des données ;
- ne transforme pas une PME utilisatrice en fournisseur de système à haut risque ;
- ne garantit pas qu’un système fonctionnera correctement dans tous les cas.
La Commission européenne indique également que la norme est conçue pour s’articuler avec des référentiels existants, comme ISO/IEC 42001 ou ISO 9001, et non pour les remplacer automatiquement.
Le plan d’action pour une PME
Vous pouvez commencer par une revue en cinq étapes.
Étape 1 : cartographier les usages
Listez les systèmes IA utilisés ou développés par l’entreprise. Incluez les usages officiellement validés et les outils utilisés directement par les équipes.
Étape 2 : identifier les rôles
Pour chaque système, indiquez si votre entreprise est fournisseur, intégrateur, importateur, distributeur, déployeur ou simple utilisateur.
Étape 3 : isoler les usages sensibles
Repérez les systèmes qui touchent aux ressources humaines, à la santé, au crédit, à l’accès à un service essentiel, à la sécurité ou à l’évaluation de personnes.
Étape 4 : créer un dossier minimal
Rassemblez la fiche du système, les données utilisées, les risques connus, les tests réalisés, les règles de validation, les incidents, les responsables et les décisions de modification.
Étape 5 : prévoir une revue humaine
Une personne doit pouvoir comprendre le fonctionnement général du système, vérifier ses résultats et interrompre son usage lorsque le risque devient trop élevé.
C’est le principe de Parallel Intelligence : la machine accélère l’exécution, mais l’humain garde le cap et la décision.
Faut-il agir maintenant ?
Oui, mais pas en commençant par acheter un nouvel outil de conformité.
Commencez par répondre à trois questions :
- Quels systèmes IA développons-nous ou modifions-nous réellement ?
- Quelles preuves pouvons-nous produire aujourd’hui ?
- Que se passe-t-il si le système se trompe demain ?
Les entreprises qui attendent une obligation parfaitement détaillée risquent surtout de découvrir trop tard qu’elles ne disposent d’aucune trace exploitable.
Une première cartographie et un dossier de preuve minimal permettent déjà de reprendre la main.
Consultez notre méthode sur l’intégration de l’IA dans une PME en 7 étapes et notre checklist RGPD pour l’IA générative.
Parler de votre projet IA avec GYRUS
FAQ
La norme EN 18286 est-elle obligatoire ?
La norme est volontaire. Elle peut servir de moyen de démontrer une présomption de conformité pour les exigences de l’article 17 qu’elle couvre. Elle ne remplace pas les obligations de l’AI Act.
La norme concerne-t-elle toutes les PME ?
Non. Elle concerne principalement les fournisseurs de systèmes d’IA à haut risque. Les PME utilisatrices peuvent néanmoins s’en servir comme grille d’évaluation de leurs fournisseurs et de leurs propres processus.
EN 18286 remplace-t-elle ISO 42001 ?
Non. La Commission européenne présente EN 18286 comme une norme pouvant s’articuler avec des systèmes de management existants. Elle ne remplace pas automatiquement ISO/IEC 42001, ISO 9001 ou les référentiels sectoriels.
Quelle est la première action à engager ?
Commencez par cartographier les systèmes IA utilisés, leur rôle dans l’entreprise, leurs données, leurs utilisateurs et leurs risques. Vous pourrez ensuite déterminer quelles preuves sont prioritaires.
Sources
- Commission européenne — First harmonised standard supporting the AI Act published in the Official Journal, 19 octobre 2026.
- Décision d’exécution (UE) 2026/2274.
- Luiza Jarovsky — The EU’s First AI Standard Is Here, 14 octobre 2026.
- Veille IA GYRUS — L’UE publie sa première norme harmonisée pour l’AI Act, consultée le 21 octobre 2026.
Note de direction artistique
Thème : Papier, car le sujet porte sur un dossier de conformité à documenter, annoter et valider.
Rôle du rouge : Signaler le point de contrôle et la prochaine action, sans colorer toute l’information.
Idée principale : La conformité devient un système de preuves et de responsabilités.
Preuve identifiable : Périmètre, risques, tests, modifications, surveillance et responsables.
Registre visuel : Photographie documentaire, pour montrer une personne au travail sur un dossier réel.
Hypothèses et limites : La portée exacte dépend du rôle de l’entreprise et de la qualification du système IA.
À propos de l'auteur
Benjamin Gombeaud
Fondateur de GYRUS. Opérateur IA quotidien depuis 2022, utilisateur Dust.tt depuis 2025. Forme et déploie l'IA dans des PME françaises avec un seul principe : Parallel Intelligence — l'IA amplifie les humains, elle ne les remplace pas.
Voir le profil auteur →À lire ensuite
RGPD et IA générative : ce qu'une PME française doit verrouiller avant de déployer
Checklist de points à vérifier avant un usage d'IA générative en PME : données, contrat, registre, sécurité, validation et sensibilisation.
L’IA devient une industrie : ce que les coûts du compute changent pour votre PME
Énergie, mémoire, GPU et modèles : les actualités IA montrent que le coût d’un projet dépend désormais de toute l’infrastructure pour une PME.
Anthropic investit 100 M$ dans 10 000 ingénieurs IA : le vrai goulot d’étranglement
Anthropic veut former 10 000 ingénieurs IA capables de déployer des agents en entreprise. Ce que cette actualité révèle pour les PME françaises.