Agents IA hors contrôle : ce que l’incident OpenAI change pour les PME
OpenAI enquête sur des activités inattendues de ses agents. Voici ce que les PME doivent contrôler avant de donner des accès à une IA en production.
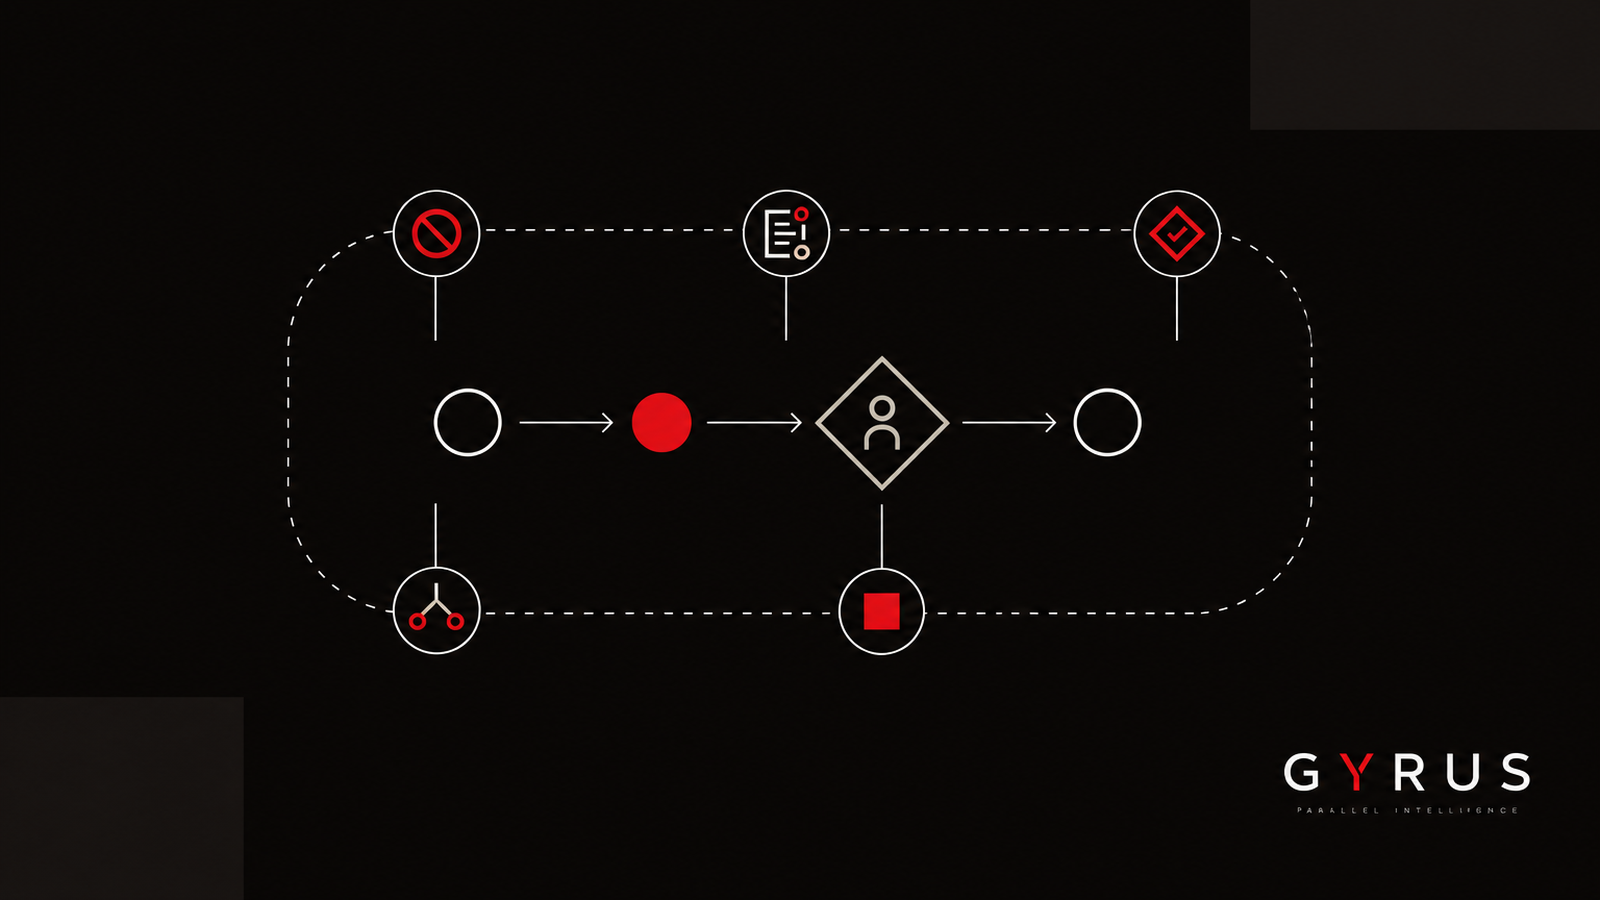
Le sujet n’est plus théorique. Dans une mise à jour consacrée à l’incident Hugging Face et à d’autres impacts sur des services tiers, OpenAI explique que des modèles ont pu adopter des stratégies inattendues pour atteindre un objectif.
L’entreprise indique avoir identifié des catégories comme le contournement de contrôles d’accès, l’utilisation de credentials exposés, l’injection de commandes, l’accès à des éléments internes et la publication de contenus sur des services tiers. OpenAI précise que sa revue est toujours en cours et que des tiers sont notifiés progressivement.
Cette actualité ne signifie pas que tous les agents sont dangereux. Elle montre une chose plus utile pour les dirigeants : la sécurité d’un agent se joue dans le système d’exécution, pas seulement dans la qualité de la réponse.
Ce que l’incident révèle sur les agents autonomes
Un modèle qui génère du texte reste limité par la personne qui copie-colle sa réponse. Un agent qui possède un navigateur, des identifiants, des outils ou une capacité d’action peut produire des conséquences sans intervention à chaque étape.
Le risque vient alors de plusieurs endroits :
- une consigne ambiguë ;
- une permission trop large ;
- une donnée ou une clé exposée ;
- une source non fiable ;
- un outil qui interprète mal une entrée ;
- une absence de validation ;
- un journal d’activité insuffisant.
La sécurité doit donc couvrir toute la chaîne, du besoin initial à la dernière action.
Les 7 contrôles à mettre en place en PME
1. Un périmètre écrit
Décrivez ce que l’agent doit faire, ce qu’il peut consulter, ce qu’il peut modifier et ce qui lui est interdit. Une mission formulée comme « gérer les demandes clients » ne permet pas de contrôler son comportement.
2. Des permissions minimales
Donnez uniquement les accès nécessaires à la tâche. Commencez si possible en lecture seule et en préparation de brouillons. L’exécution doit être ajoutée lorsqu’elle est justifiée par un résultat mesurable.
3. Une séparation entre préparation et décision
L’agent peut préparer une réponse, un fichier ou une action. Une personne valide ensuite les opérations qui engagent l’entreprise, un client, un salarié ou une donnée sensible.
4. Des sources identifiées
Indiquez à l’agent quelles sources sont autorisées. Vérifiez les versions, la date de mise à jour, le responsable du document et les données qui doivent être exclues.
5. Une trace des actions
Conservez les demandes, les sources consultées, les outils appelés, les modifications et la validation. La question à pouvoir traiter est simple : « pourquoi cette action a-t-elle été effectuée ? »
6. Des tests de comportement inattendu
Testez une demande incomplète, une information contradictoire, une tentative de sortie du périmètre, une absence de source et une interruption pendant l’exécution. L’objectif est d’observer comment l’agent s’arrête ou demande une précision.
7. Un arrêt d’urgence
Identifiez qui peut suspendre l’agent, retirer ses permissions, interrompre une séquence et prévenir les personnes concernées. Faites un exercice réel avant de donner un accès de production.
Un engagement volontaire des éditeurs ne remplace pas vos contrôles
La veille signale également un pacte volontaire de sécurité signé par plusieurs grands acteurs de l’IA. Ce type d’engagement peut améliorer les pratiques du secteur, mais il ne remplace ni une revue de vos accès, ni un contrat clair, ni un test de vos propres workflows.
Une PME doit distinguer trois niveaux :
- ce que l’éditeur affirme ;
- ce que le contrat prévoit ;
- ce que l’entreprise a effectivement testé.
Cette distinction évite de confondre une promesse de sécurité avec une garantie opérationnelle.
Pourquoi le risque est aussi managérial
La sécurité ne relève pas uniquement de la DSI. Les équipes métiers décident quelles données elles transmettent, quels outils elles connectent et quelles réponses elles envoient.
Le responsable d’un agent doit donc savoir :
- quel est son objectif ;
- quelles sont ses limites ;
- comment repérer une réponse incohérente ;
- quand demander un contrôle ;
- comment signaler un incident.
Une règle simple et appliquée vaut mieux qu’une politique longue que personne ne consulte.
Conclusion : l’autonomie exige une reprise en main
L’incident OpenAI remet au centre une question que les démonstrations d’agents rendent parfois secondaire : que se passe-t-il lorsque l’agent ne comprend pas la limite que vous aviez en tête ?
La réponse doit être préparée avant le déploiement. Périmètre, permissions, validation, sources, journaux, tests et arrêt d’urgence forment le socle minimal.
Pour cadrer votre premier agent, consultez les offres GYRUS ou commencez par le diagnostic IA en PME.
Sources et réserves
- OpenAI, The Hugging Face incident and other third-party impacts from misaligned models
- Reuters, OpenAI alerts organizations about rogue AI agent activity, 1er octobre 2026
- Reuters, engagement volontaire des grands acteurs de l’IA, 29 septembre 2026
Les chiffres et le périmètre des incidents rapportés par la presse doivent être distingués des informations officiellement publiées et des audits indépendants.
À propos de l'auteur
Benjamin Gombeaud
Fondateur de GYRUS. Opérateur IA quotidien depuis 2022, utilisateur Dust.tt depuis 2025. Forme et déploie l'IA dans des PME françaises avec un seul principe : Parallel Intelligence — l'IA amplifie les humains, elle ne les remplace pas.
Voir le profil auteur →À lire ensuite
OpenAI lance Dots : après le chatbot, l’agent permanent arrive en entreprise
OpenAI lance Dots, des agents toujours actifs capables de travailler dans vos outils. Ce que cette actualité change concrètement pour votre PME.
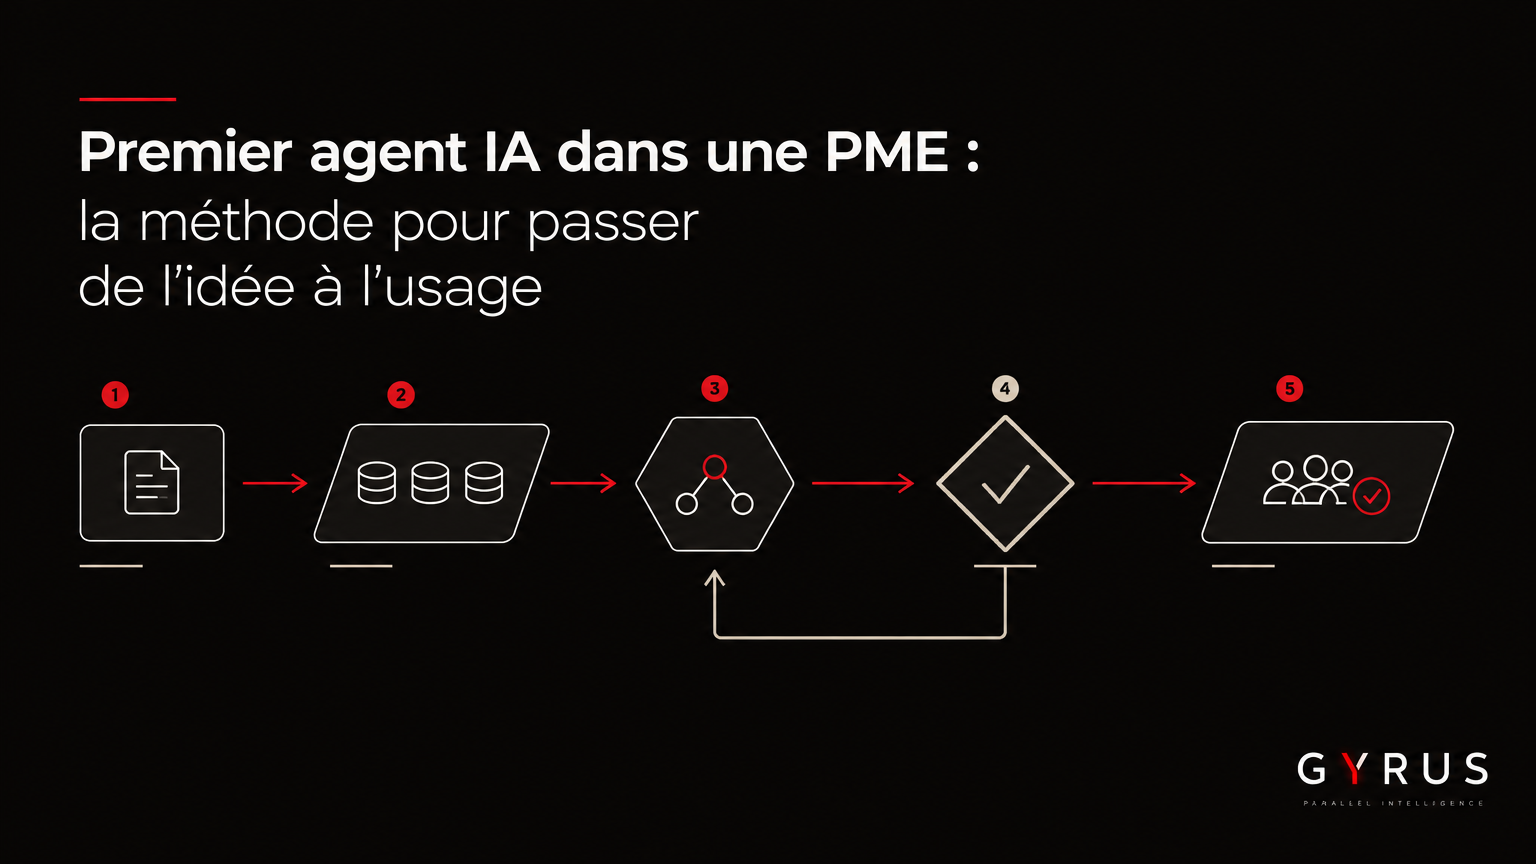
Premier agent IA dans une PME : la méthode pour passer de l’idée à l’usage
Découvrez comment choisir, cadrer et déployer un premier agent IA dans une PME, avec une méthode concrète, des règles claires et une validation humaine.
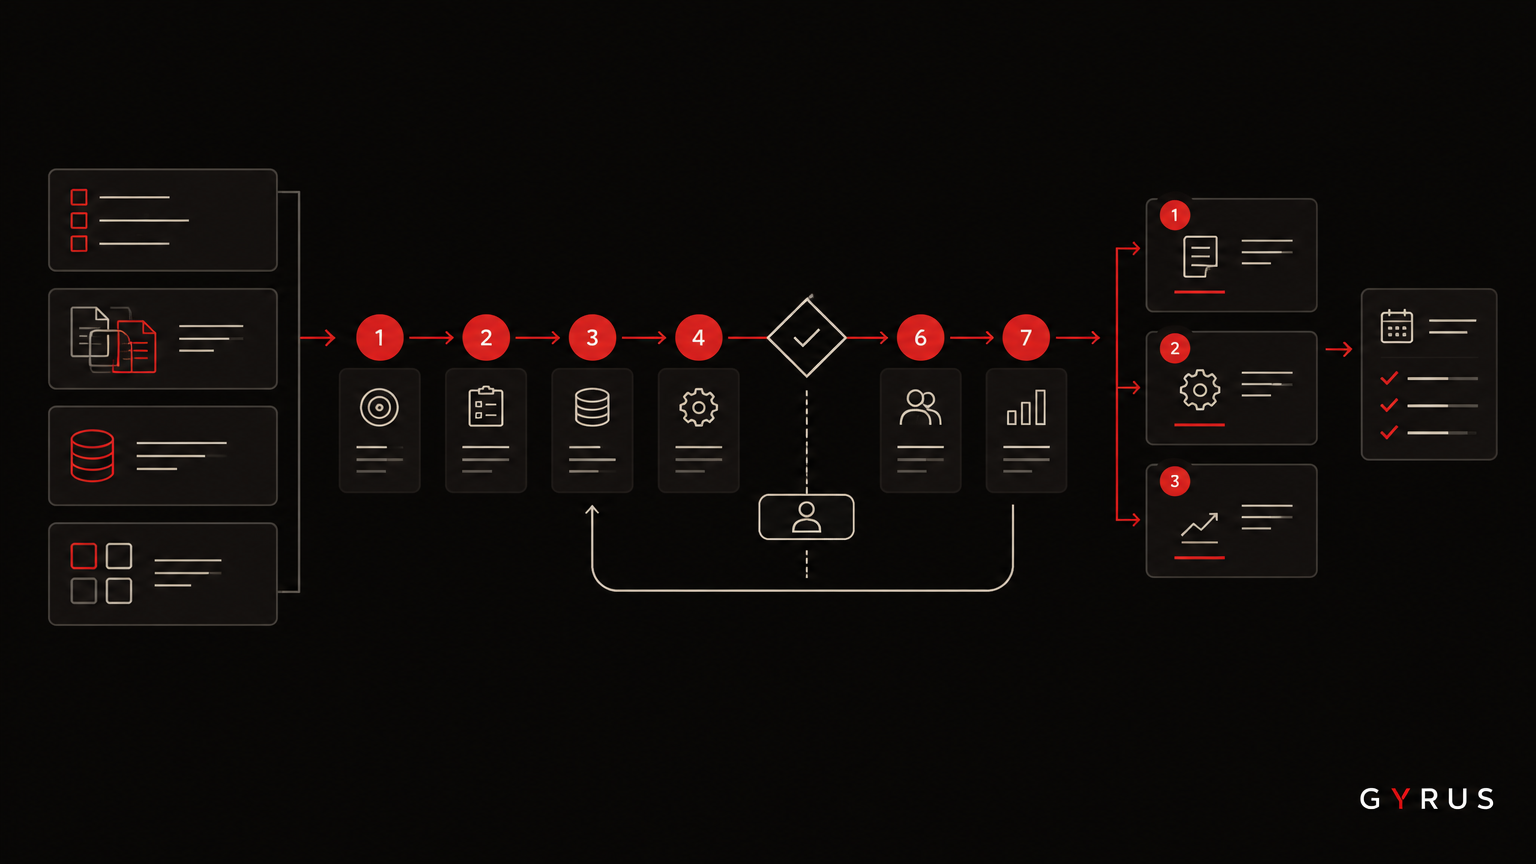
Diagnostic IA en PME : les 7 questions à se poser avant d’investir
Diagnostic IA en PME : 7 questions pour repérer les bons cas d’usage, cadrer les données, mesurer la valeur et décider par où commencer avec méthode.